Safe Haven 安卓开源应用商店,把来源和扫描结果摆上桌面
关于本站:第三方整理的中文文档站,非官方页面;内容来自公开资料整理,功能与界面以官方最新版为准。
什么是 Safe Haven
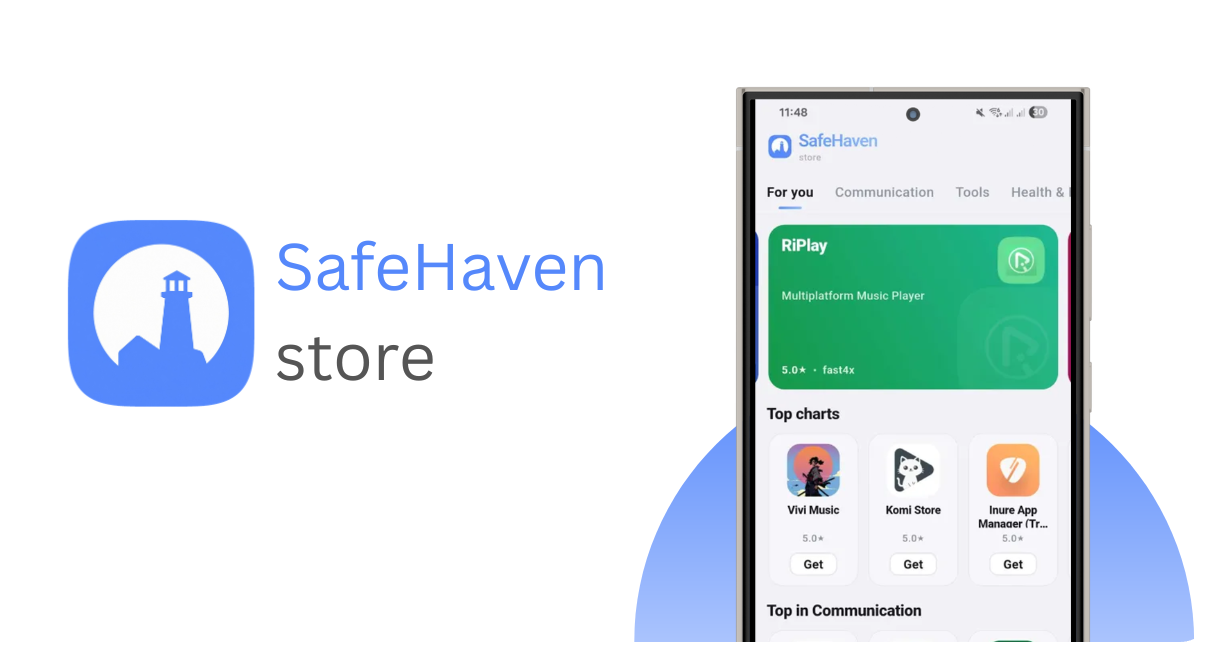
Safe Haven 是一款面向安卓的开源应用商店,由 ColourSwift 维护(GitHub 账号 phsycologicalFudge)。它不承诺"绝对安全",而是做一件更实在的事:把每个应用的源码仓库、开发者验证状态、安全扫描记录、签名密钥哈希全部摆上详情页。你装一个应用之前,能清清楚楚看到它从哪来、过了哪些检查。
产品档案速览
| 项目 | 信息 |
|---|---|
| 应用类型 | 安卓应用商店 / 开源项目 |
| 开发维护 | ColourSwift(GitHub: phsycologicalFudge) |
| 资源版本 | v2.0.9 · 约 22.6 MB |
| 最低系统 | Android 5.0(API 21) |
| 包名 | com.colourswift.safehaven |
| 客户端许可 | MIT |
| 服务端许可 | AGPL-3.0 |
| 编程语言 | Dart / Flutter |
| GitHub Stars | 208+ |
| 社区 | Discord: VYubQJfcYM |
| 在线商店 | store.colourswift.com |
它跟一般第三方商店不一样在哪
一般第三方应用商店最让人不放心的就是"来路不明的包"——你不知道 APK 从哪来、有没有被二次打包、扫描过没有。Safe Haven 把力气花在了这一层,用五层信任机制把来源信息全摊开。
源码登记可见
应用可以登记公开的源码仓库(GitHub / GitLab / Codeberg),详情页直接给出入口。代码地址点进去,提交记录与维护活跃度一眼可查。
开发者验证
开发者在自己的代码仓库根目录放一个 .safehaven 文件,文件里写 Safe Haven 后台生成的唯一 token。Safe Haven 服务端抓取这个文件比对,对上了就算验证成功。
装前扫描、装后复扫
提交的 APK 在进入公开目录前先过一遍安全扫描;上架后还会定期复扫,首次扫描记录签名密钥,之后签名对不上就触发人工审查。
全程开源可审计
客户端与服务端代码都在 GitHub 公开,客户端做了什么网络行为,任何人都可以翻代码核对。
结构导览
下面按使用顺序把 Safe Haven 的功能模块分成了几个板块,每个板块可以点开继续看细节:
认识 Safe Haven
商店定位、设计理念、五层信任机制总览,以及它和 F-Droid 的关系。刚接触 Safe Haven 建议先读这一组。
→ 设计理念
第一次上手
安装、界面导览、搜索分类、安装应用、自动更新设置,从下载到能逛能装的基础操作全在这里。
→ 安装要求
应用详情页深度
信任标志怎么解读、源码仓库入口、VTTI 分析、签名锁定、版本记录——每个应用详情页上的信息到底是什么意思。
→ 信任标志解读
商店生态
收录了哪些渠道进来的应用、F-Droid / IzzyOnDroid 怎么同步进来的、开发者怎么提交自己的应用。
安全扫描架构
Scanner 三服务架构、VX-TITANIUM 引擎、签名验证工具、提交流水线状态机、自动拒绝规则——Safe Haven 后台到底怎么做扫描。
→ 扫描器三服务
评分与排名
Top Charts 为什么不只是平均分、设备端怎么计算、怎么防刷。
进阶玩法
混合商店安装注意事项、无谷歌服务设备、缓存优化、开发者徽章嵌入。
→ 混装注意事项
常见排查
搜不到应用、安装失败、签名冲突、加载不出内容、评分失败等常见问题的排查方向。
→ 搜不到应用
开发者指南
从注册应用到认领社区跟踪应用、版本提交、签名密钥轮换,开发者视角的完整流程。
→ 注册应用